导语: 去超市买瓶水,扫码付款后,小程序竟自动弹出你买了什么、花了多少钱——而你根本没同意!北京马某遭遇的"被透明"经历,揭开了线上线下融合经营的隐私黑洞。这起入选2024年电子商务法十大典型案例的判决,给所有"智慧门店"敲响了警钟。
案情回顾:一次扫码引发的"信息裸奔"
2021年10月,北京市民马某走进某线下商店购物。自助结账时,收银台屏幕跳出"扫一扫支付"二维码,支持支付宝、微信和商店小程序三种方式。
马某随手用微信扫码——页面跳转至商店微信小程序,交易店面、时间、商品名称、价格瞬间弹出,点击"立即支付"后完成付款。
"我只是线下购物、线下付款,从没打开过这个小程序,里面连余额都没有,它怎么知道我买什么?"马某感到细思极恐:自己明明没授权,小程序却精准"偷看"了线下购物记录。
更让他气愤的是,翻遍该小程序的《用户服务协议》和《隐私政策》,根本找不到任何关于获取线下交易记录的条款,线下扫码时也没有任何提示。
一怒之下,马某将运营该小程序的北京某电子商务公司告上法庭,要求赔礼道歉。
被告辩称:获取订单信息是基于用户授权,并非违法取得。但法院查明的事实让这一辩解苍白无力——所谓的"授权",根本不存在。
法律分析:三个关键问题,法院逐一击破
一、线下购物记录算"个人信息"吗?
法院认定:算!
交易店面、付款价格、商品名称……这些看似普通的购物小票内容,因能识别特定自然人身份或反映特定自然人活动情况,属于《个人信息保护法》保护的个人信息范畴。
法官释理: 数字经济时代,消费轨迹是极具价值的个人画像数据,法律保护不打折扣。
二、没点"同意",信息怎么被拿走了?
被告声称"基于用户授权",但法院审查发现:
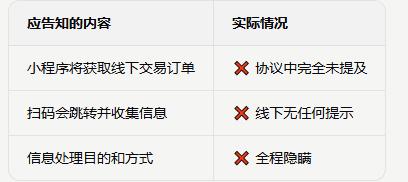
核心判决:《用户服务协议》《隐私政策》均未明示,线下交易时亦未告知并取得同意——"默示授权"不成立,"一码多能"藏猫腻。
三、"为履行合同所必需"能免责吗?
被告还试图以"履行合同必需"作为合法性基础,法院直接驳回:
合同主体不对:马某在线下商店购物,交易相对方是青岛某实体运营公司,而非被告北京某电子商务公司
功能边界不清:二维码仅标注"扫一扫支付",消费者合理预期仅为支付功能
获取信息非必要:完成支付无需知晓具体商品明细,小程序"超额抓取"超出必要范围
关键认定:扫描支付二维码致使小程序获取线下完整交易记录,并非订立、履行合同所必需。
律师说法:线上线下融合经营的"合规雷区"
律师指出,实体经济数字化进程中,"智慧门店"模式普遍存在三大侵权隐患:
�� 雷区一:"一码多用"混淆用户认知
支付码、会员码、信息收集码混为一谈,消费者扫码时不知情、难区分。
�� 雷区二:线上协议"架空"线下告知
用户注册时同意的长篇协议,无法替代具体场景下的即时告知。
�� 雷区三:关联企业"共享"信息无边界
线下运营方与线上平台方不同主体时,信息流转缺乏明确授权链条。
合规指引:
"线上线下一体化经营,不是信息一体化'裸奔'。不同主体共享个人信息,必须重新告知、单独同意;同一主体处理信息,也要场景化提示、最小化收集。"
——本案典型意义摘录
温馨提示:扫码支付时,多留个心眼
给消费者:
✅ 扫码前看提示——确认二维码功能,警惕"支付+会员+领券"等复合用途
✅ 跳转后察异常——若页面显示非必要信息(如历史订单、推荐商品),立即关闭并投诉
✅ 定期查授权——微信小程序"设置-个人信息与权限管理"中,清理不必要的授权
给经营者:
⚠️ 功能要"分码"——支付码、会员码、营销码物理或视觉区分,避免用户误认
⚠️ 告知要"到场景"——线下扫码时弹窗提示信息收集范围,不能仅靠注册时的协议
⚠️ 流转要"留痕"——关联企业间信息共享,需取得消费者明示同意并记录备查
结语
马某的胜诉,划清了一条清晰的红线:技术融合不能突破法律边界,便利升级不能牺牲隐私安全。 当"智慧门店"越来越懂你的时候,法律要确保它"懂"得有规矩、有边界。
本案入选2024年电子商务法领域年度十大典型案例,其意义正在于——为实体经济与数字经济深度融合中的个人信息保护,提供了司法标尺。
本文案例来源:2024年电子商务法领域年度十大典型案例之七,马某诉北京某电子商务公司隐私权、个人信息保护纠纷案