企业合规责任的梯度化重构
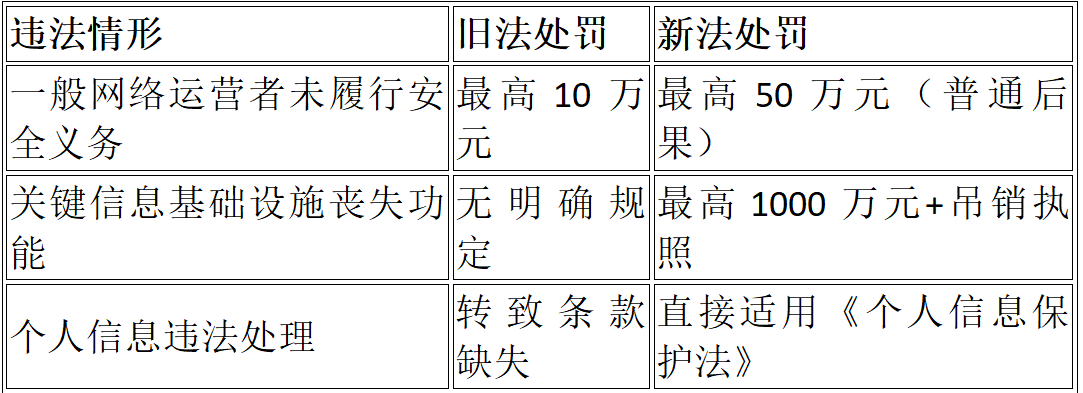
2025年10月28日,十四届全国人大常委会第十八次会议表决通过《网络安全法》修订案,将第六十一条罚款幅度从原来的"十万元以上一百万元以下"细化为"五十万元以上二百万元以下(严重后果)"和"二百万元以上一千万元以下(特别严重后果)"两个梯度。这种危害后果导向的处罚模式,要求企业建立更精准的风险评估机制。
以贵州某政务服务系统被攻击案为例(2025年5月),该系统因未落实等级保护制度,导致群众财产损失400余万元。根据修订后法律,此类"造成大量数据泄露"的情形,主管部门可处五十万元以上二百万元以下罚款,并对直接责任人处以五万元以上二十万元以下罚款。值得注意的是,修订案首次将"关键信息基础设施丧失局部功能"明确列为严重后果,这要求能源、金融等关键行业运营者必须重构应急预案。
合规建议:企业应立即开展"三阶评估":
1. 系统定级评估(参照《网络安全等级保护基本要求》GB/T 22239)
2. 数据重要性分级(依据《数据安全法》第二十一条)
3. 供应链安全评估(重点审查外包服务商的等保资质)
数据安全管理的协同性义务
修订后的第四十二条第二款新增"网络运营者处理个人信息应当遵守《个人信息保护法》"的转致条款,标志着三法协同监管体系正式形成。上海某跨国公司数据出境案(2025年5月)中,企业因未通过安全评估向境外传输数据被处罚,正是法律衔接的典型案例。
在数据跨境方面,第七十一条第三项明确将关键信息基础设施运营者的境外存储行为转致《数据安全法》处理。这要求企业建立"三重校验"机制:
· 目的合法性校验(是否符合《个人信息保护法》第三十八条)
· 安全评估校验(是否通过网信部门数据出境安全评估)
· 技术措施校验(是否采取加密、去标识化等措施)
国家网信办2025年3月发布的《网络数据安全管理条例》进一步要求,数据处理者在出境前应当开展影响评估并留存记录至少三年。某电子商务公司旅客信息泄露案(2025年5月)显示,未留存网络日志将直接导致处罚升级。
处罚力度的实质性提升
修订案第六十一条将个人责任罚款上限从十万元提高至一百万元,创设"双罚制"的升级版。江苏某短信平台被冒用案(2025年5月)中,企业负责人因未落实技术防护措施被处以五万元罚款,放在修订后可能面临二十万元以上处罚。
特别值得注意的是第六十三条新增的设备安全责任条款,对销售未经认证的网络关键设备行为,规定"违法所得十倍罚款+吊销执照"的组合处罚。这要求硬件采购部门必须审查供应商的《网络关键设备安全认证证书》,并留存至少五年。
典型案例对比:
新增的第二十条专门规定人工智能安全条款,要求企业在算法研发中嵌入"伦理影响评估"程序。结合国家网信办《生成式人工智能服务管理暂行办法》,企业需建立:
1. 训练数据合规审查机制
2. 算法透明度报告制度
3. 安全风险监测平台
某金融机构驻外子公司被勒索攻击案(2024年)泄露数据6.6TB,若该案发生在修订后,除二百万元罚款外,主管部门可依据第六十九条责令停业整顿。这要求企业AI系统必须部署实时入侵检测(IDS)和异常行为分析(UEBA)工具。
过渡期合规实施路径
修订案将于2026年1月1日生效,企业需把握120天黄金整改期,建议分三阶段推进:
第一阶段(2025年11月):
· 对照修订条款开展差距分析
· 组织管理层合规培训(重点解读第六十一条、六十九条)
第二阶段(2025年12月):
· 完成等级保护测评整改
· 修订数据安全管理制度
第三阶段(2026年1月):
· 开展全流程合规审计
· 模拟应急演练(覆盖勒索攻击、数据泄露场景)
某医学检验公司数据泄露案(2025年)警示我们,系统漏洞未修复将直接触发"拒不改正"情节。企业应当建立月度漏洞扫描机制,对高危漏洞(CVSS评分≥9.0)实施72小时修复时限管理。
此次修法构建了"预防-处置-问责"的全链条治理体系,企业唯有将合规要求转化为技术规范和操作流程,才能在数字化转型中行稳致远。建议聘请专业机构开展法律合规与技术防护的融合审计,确保每一项制度都能映射到具体的技术控制点。